Connexion par lien magique et routes protégées
Le commerçant se connecte avec un lien magique, sans mot de passe à retenir. Tout ce qui est sous /dashboard devient privé.
Module 4 · Comptes, accès et page publique
Objectif du chapitre
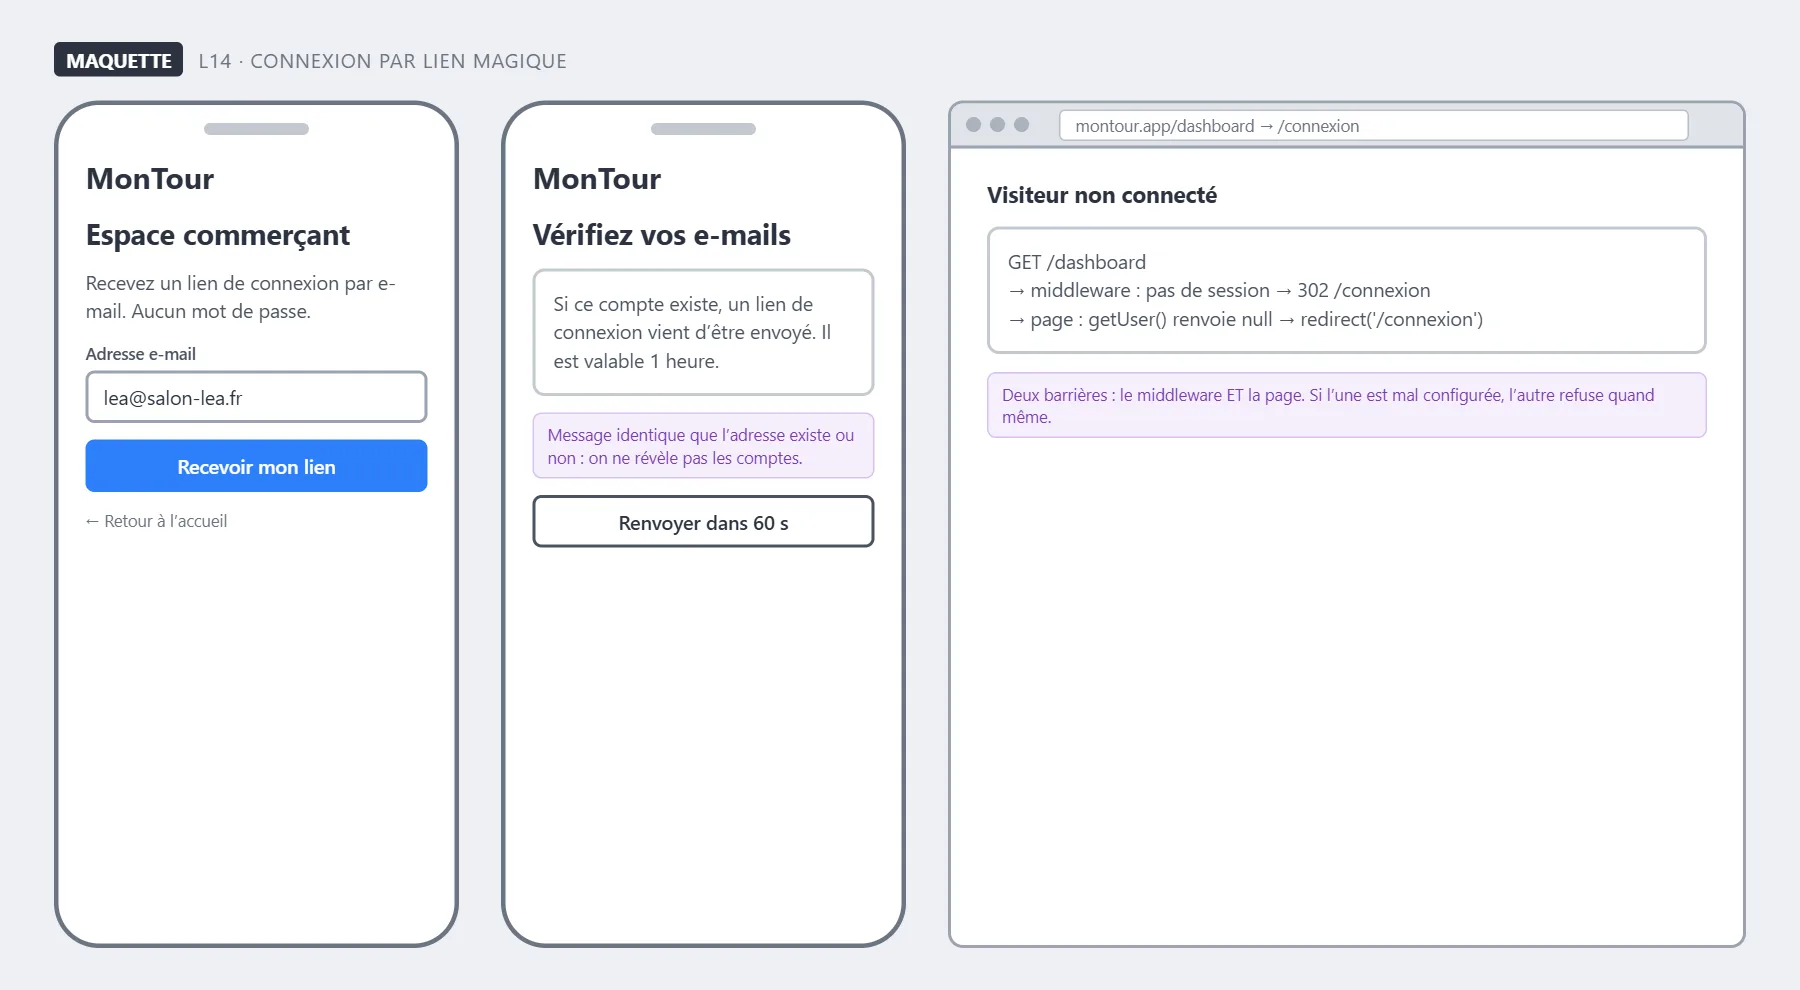
La connexion par lien magique envoie un lien par email : pas de mot de passe à stocker ni à oublier. Un commerçant reçoit un lien par e-mail, se connecte et accède à /dashboard. Un visiteur non connecté est renvoyé vers /connexion. Durée : 1 h · 80 % pratique.
Prérequis : brancher la base (chapitre 13) : le client Supabase serveur existe.
Étape 1 : le formulaire de connexion
Prompt à copier
« Crée src/app/connexion/page.tsx avec un formulaire e-mail et une Server Action qui appelle supabase.auth.signInWithOtp avec emailRedirectTo vers /auth/callback. Valide l’e-mail avec Zod côté serveur. Affiche toujours le même message (‘Si ce compte existe, un lien a été envoyé’), que l’e-mail existe ou non. »
Le message identique empêche un attaquant de savoir quels e-mails sont inscrits.
Étape 2 : la route de retour
// src/app/auth/callback/route.ts
import { NextResponse } from 'next/server';
import { createClient } from '@/lib/supabase/server';

export async function GET(request: Request) {
  const { searchParams, origin } = new URL(request.url);
  const code = searchParams.get('code');
  if (code) {
    const supabase = await createClient();
    const { error } = await supabase.auth.exchangeCodeForSession(code);
    if (!error) return NextResponse.redirect(origin + '/dashboard');
  }
  return NextResponse.redirect(origin + '/connexion?erreur=lien');
}
La suite de cette leçon est réservée aux abonnés
Les 3 premières leçons de chaque formation sont gratuites. Débloquez la suite pour continuer.
Déjà abonné ? Se connecter
